← Tillbaka till nyheter
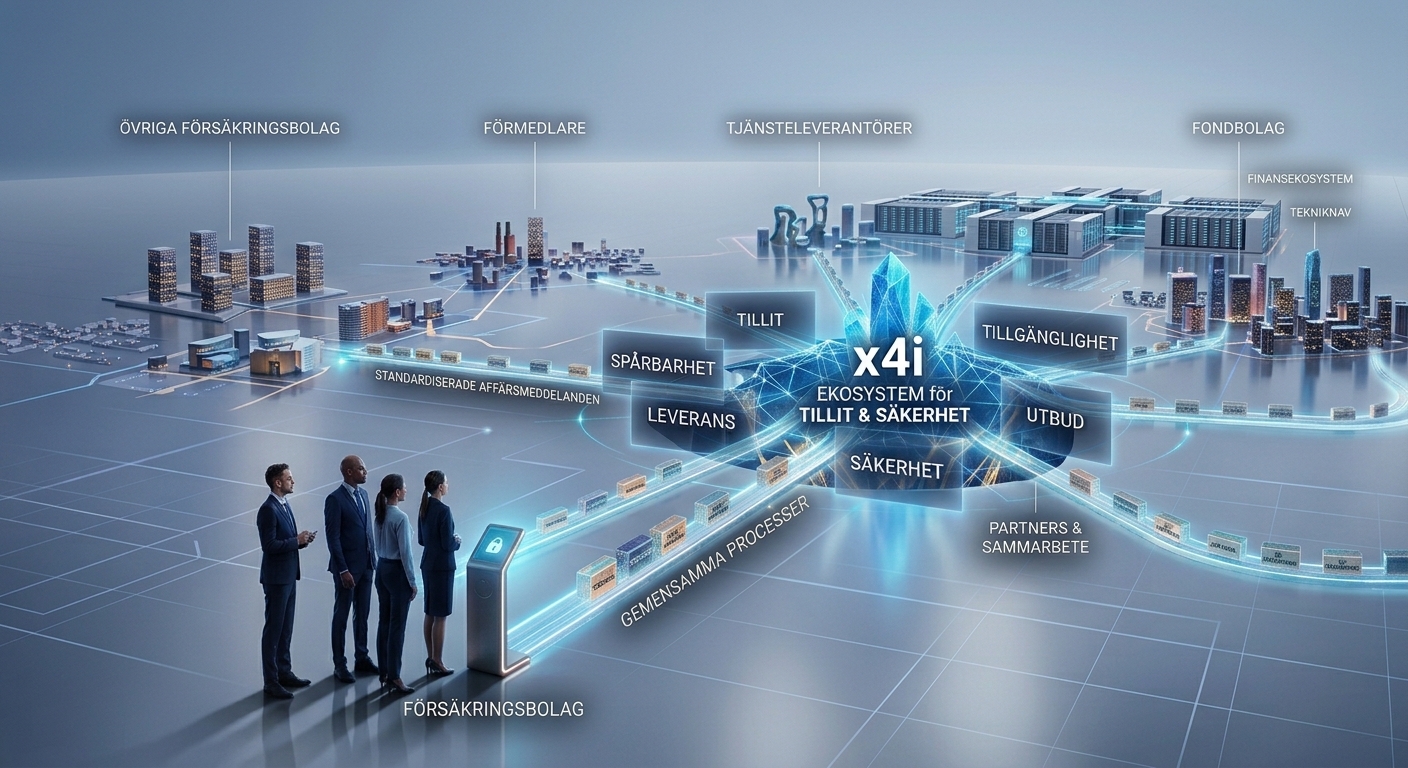
I vår förra artikel skrev vi om vägen som försäkringsbranschen saknat, ett gemensamt transportlager för säkert informationsutbyte. Men vad innebär det i praktiken?
Grundidén bakom x4i är enkel. Du ansluter en gång, och sedan kan du utbyta information med alla andra som är anslutna.
Så fungerar inte stora delar av branschens informationsutbyte i dag. När två aktörer behöver utbyta information börjar ofta ett integrationsprojekt, med adresser, certifikat och behörigheter som ska sättas upp, byggas, testas och driftsättas. Sedan kommer nästa motpart. Och då börjar man om.
Från integrationer till infrastruktur
Om 20 aktörer alla ska kunna nå varandra krävs upp till 190 bilaterala kopplingar. Med x4i räcker 20 anslutningar. Den ena parten ansluter, den andra parten ansluter, och när de vill kommunicera använder de infrastrukturen som redan finns. När nästa motpart tillkommer behöver ingen ny koppling byggas.
Navet löser en del av problemet
Många har sett samma sak och anlitat en extern leverantör som sköter kopplingarna åt dem. Det är ett rationellt val, men grundproblemet försvinner inte, det flyttas. Navet blir den part som alla flöden går igenom och som sätter villkor, pris och utvecklingstakt. Den som vill byta står inför samma integrationsarbete som man ville slippa, och när det finns flera nav blir vart och ett en egen ö.
I x4i äger ingen enskild part kopplingarna. Varje aktör ansluter till en gemensam väg med öppna regler, direkt eller via en tjänsteleverantör de själva väljer. En leverantör som i dag sköter kopplingar åt sina kunder kan fortsätta göra det, men ovanpå x4i i stället för vid sidan av.
Samma väg för många flöden
Flyttuppdrag, MIS-filer, ansökningar, underlag för skadereglering och signerade dokument kan alla färdas över samma infrastruktur. Varje flöde har sina egna format och regler, men transport, adressering, identitet, säkerhet och spårbarhet löses gemensamt, en gång. Det är också skillnaden mot SSEK. SSEK beskriver hur två parter kommunicerar säkert, medan x4i ger det som krävs för att alla anslutna ska kunna hitta och lita på varandra.
Ingen ny mellanhand
x4i samlar inte branschens information. Den krypteras hos avsändaren och dekrypteras först hos mottagaren, och infrastrukturen ser bara adressen på kuvertet. Specifikationerna är öppna, och klienten deltagarna ansluter med är öppen källkod och körs innanför deras egen gräns. Infrastrukturen möjliggör utbytet, men den äger inte informationen.
När nästa behov dyker upp
Och det kommer ett nästa behov. Historiskt har branschen löst varje nytt behov som ett nytt projekt. Med en gemensam infrastruktur kan man i stället fokusera på standardiserade affärsprocesser och meddelandeinnehåll.
Det är den förändringen vi åstadkommer tillsammans med branschens aktörer. Inte ännu en lösning för ett enskilt flöde, utan en gemensam väg för många.
Just nu söker vi fler aktörer som vill vara med och forma de första flödena. Hör gärna av dig. info@digitise.se
← Tillbaka till nyheter
En anslutning. Inte en per motpart.
I vår förra artikel skrev vi om vägen som försäkringsbranschen saknat, ett gemensamt transportlager för säkert informationsutbyte. Men vad innebär det i praktiken?
Grundidén bakom x4i är enkel. Du ansluter en gång, och sedan kan du utbyta information med alla andra som är anslutna.
Så fungerar inte stora delar av branschens informationsutbyte i dag. När två aktörer behöver utbyta information börjar ofta ett integrationsprojekt, med adresser, certifikat och behörigheter som ska sättas upp, byggas, testas och driftsättas. Sedan kommer nästa motpart. Och då börjar man om.
Från integrationer till infrastruktur
Om 20 aktörer alla ska kunna nå varandra krävs upp till 190 bilaterala kopplingar. Med x4i räcker 20 anslutningar. Den ena parten ansluter, den andra parten ansluter, och när de vill kommunicera använder de infrastrukturen som redan finns. När nästa motpart tillkommer behöver ingen ny koppling byggas.
Navet löser en del av problemet
Många har sett samma sak och anlitat en extern leverantör som sköter kopplingarna åt dem. Det är ett rationellt val, men grundproblemet försvinner inte, det flyttas. Navet blir den part som alla flöden går igenom och som sätter villkor, pris och utvecklingstakt. Den som vill byta står inför samma integrationsarbete som man ville slippa, och när det finns flera nav blir vart och ett en egen ö.
I x4i äger ingen enskild part kopplingarna. Varje aktör ansluter till en gemensam väg med öppna regler, direkt eller via en tjänsteleverantör de själva väljer. En leverantör som i dag sköter kopplingar åt sina kunder kan fortsätta göra det, men ovanpå x4i i stället för vid sidan av.
Samma väg för många flöden
Flyttuppdrag, MIS-filer, ansökningar, underlag för skadereglering och signerade dokument kan alla färdas över samma infrastruktur. Varje flöde har sina egna format och regler, men transport, adressering, identitet, säkerhet och spårbarhet löses gemensamt, en gång. Det är också skillnaden mot SSEK. SSEK beskriver hur två parter kommunicerar säkert, medan x4i ger det som krävs för att alla anslutna ska kunna hitta och lita på varandra.
Ingen ny mellanhand
x4i samlar inte branschens information. Den krypteras hos avsändaren och dekrypteras först hos mottagaren, och infrastrukturen ser bara adressen på kuvertet. Specifikationerna är öppna, och klienten deltagarna ansluter med är öppen källkod och körs innanför deras egen gräns. Infrastrukturen möjliggör utbytet, men den äger inte informationen.
När nästa behov dyker upp
Och det kommer ett nästa behov. Historiskt har branschen löst varje nytt behov som ett nytt projekt. Med en gemensam infrastruktur kan man i stället fokusera på standardiserade affärsprocesser och meddelandeinnehåll.
Det är den förändringen vi åstadkommer tillsammans med branschens aktörer. Inte ännu en lösning för ett enskilt flöde, utan en gemensam väg för många.
Just nu söker vi fler aktörer som vill vara med och forma de första flödena. Hör gärna av dig. info@digitise.se